Datenschutzrecht: Anwälte für DSGVO-Compliance und Privacy Litigation
Für Unternehmen, die personenbezogene Daten verarbeiten: Wir beraten zur DSGVO-Compliance, begleiten Sie gegenüber Aufsichtsbehörden und vertreten Sie bei Datenschutzklagen.
Wenn Datenschutz geschäftskritisch wird, braucht Ihr Unternehmen eine Linie, die intern ebenso funktioniert wie nach außen
ITMR Rechtsanwälte berät als Kanzlei für Datenschutzrecht mit Fachanwälten für IT-Recht von Düsseldorf aus bundesweit Unternehmen, Gründer, Start-ups, Agenturen, Plattformbetreiber, Investoren und andere professionell geprägte Marktteilnehmer.
Als Datenschutzanwalt für Unternehmen unterstützen wir Sie, wenn die DSGVO-Compliance belastbar aufgebaut oder ein Verfahren sauber geführt werden muss. Ebenso begleiten wir Sie, wenn eine streitige Situation rechtlich und wirtschaftlich kontrolliert werden muss.
Datenschutz wird im Unternehmen nicht an einem einzelnen Dokument entschieden. Maßgeblich sind die Punkte, an denen Prozesse, Produkt, Personal, Vertrieb, Dienstleister, internationale Datenflüsse und Verantwortlichkeiten tatsächlich zusammenlaufen. Dort entstehen Haftung, Fristen und Nachweisdruck. Oft stellt sich auch die Frage, ob eine getroffene Entscheidung gegenüber Aufsichtsbehörde, Betroffenen, Vertragspartnern oder Gericht standhält.
Fachlich verantwortlich: Jean Paul P. Bohne, Fachanwalt für IT-Recht, KI-Beauftragter (DEKRA), geprüft am 23.10.2026
Ihr Ansprechpartner: Dominik Skornia, LL.B.
Rechtsanwalt · Schwerpunkt Datenschutzrecht und IT-Recht · Ext. Datenschutzbeauftragter
Nach Ihrer Anfrage melden wir uns an Werktagen innerhalb von 24 Stunden. Der Erstkontakt ist kostenfrei. Bevor Kosten anfallen, erhalten Sie von uns einen ausdrücklichen Hinweis.
- Kurze Beschreibung genügt. Hilfreich sind eine kurze Beschreibung des Anlasses und vorhandene Schreiben von Behörde, Betroffenen oder Gegenseite. Nennen Sie bitte auch laufende Fristen und die beteiligten Systeme oder Dienstleister.
- Eingang und Vorsortierung. Wir ordnen die Anfrage anhand des geschilderten Vorhabens, der Unterlagen und des erkennbaren Ziels fachlich ein. Fristen und Termine sollten direkt erkennbar sein.
- Passender Einstieg und Kostenrahmen. Wir klären, ob Erstberatung, Leistungspaket oder konkrete Mandatsaufnahme der nächste Schritt ist. Sobald der Prüfungsumfang feststeht, nennen wir Ihnen den Kostenrahmen – bevor die Arbeit beginnt.
Ansprechpartner ist Dominik Skornia und sein Team. Er ist Rechtsanwalt mit Schwerpunkt Datenschutzrecht und IT-Recht und externer Datenschutzbeauftragter.
- mehrere Fachanwälte für IT-Recht
- zertifizierte Datenschutzqualifikationen
- behörden- und streitnahe Erfahrung
- deutschlandweite Beratung von Unternehmen
- eine Datenpanne, ein Auskunftsersuchen, ein behördliches Schreiben oder ein Schadensersatzvorwurf bereits auf dem Tisch liegt,
- neue Tools, Dienstleister, Marketing- oder Plattformstrukturen eingeführt wurden, ohne dass Rollen, Verträge und Dokumentation sauber nachgezogen wurden,
- Investoren, Enterprise-Kunden, interne Revision oder Geschäftsleitung belastbare Datenschutz-Nachweise verlangen,
- Datenschutz im Unternehmen nicht mehr nur Formalie, sondern Organisations-, Risiko- und Entscheidungsthema geworden ist.
- bereits ein konkretes Verfahren, Schadensersatz oder Bußgeld im Vordergrund steht: Privacy Litigation,
- ein Vorfall bereits technisch und organisatorisch aufgearbeitet werden muss: Hilfe bei Datenpannen,
- vor allem die übergreifende Steuerung digitaler Pflichten und Auditfähigkeit zählt: IT-Compliance & Rechtskataster,
- die Kernfrage nicht Datenschutz im engeren Sinn, sondern Datenzugang, Interoperabilität oder Produktdaten ist: Datenrecht.
Kurz gesagt
Wir beraten Unternehmen bundesweit, wenn Datenschutz geschäftskritisch wird. Das betrifft Compliance-Aufbau, Datenpannen, Behördenverfahren, Auskunftsersuchen und Schadensersatz.
Wann Sie uns brauchen
Datenschutzmandate beginnen im Unternehmen selten abstrakt. Meist steht bereits eine Lage im Raum, in der Zeit, Verantwortung und wirtschaftliche Relevanz zusammenfallen. Dann zeigt sich, ob Datenschutz nur auf dem Papier vorhanden ist oder ob die Organisation Entscheidungen tatsächlich tragen kann.
In gewachsenen Unternehmen ist oft nicht das einzelne Formular das Problem. Es ist das Zusammenspiel aus Verantwortlichkeiten, Freigaben, Dienstleisterkette, Datenfluss und Dokumentation. Datenschutz wird dann unübersichtlich, weil verschiedene Bereiche mit unterschiedlichen Annahmen arbeiten. Produkt denkt in Funktionen, Marketing in Kampagnen, Personal in Prozessen, Einkauf in Verträgen und die Technik in Systemen.
Solche Lagen lassen sich nur selten durch Einzelkorrekturen befrieden. Dann gewinnt ein sauberes Datenschutz-Set-up an Wert. Es bringt Ordnung in Rollen, Prioritäten und belastbare Umsetzung, statt nur Symptome zu überdecken.
Viele Unternehmen haben Datenschutzhinweise, Verträge und Verzeichnisse, wissen aber nicht sicher, ob diese Unterlagen den tatsächlichen Ablauf noch abbilden. Gerade nach Wachstum, Tool-Wechseln, Mergers, neuen Geschäftsmodellen oder internationalen Rollouts entsteht häufig eine Lücke zwischen Dokument und Wirklichkeit.
Ein präzises Datenschutz-Audit ist in dieser Lage oft sinnvoller als eine reine Textüberarbeitung. Es überführt Rechtsgrundlagen, Speicherlogik, Dienstleisterstrukturen, internationale Transfers und organisatorische Schwächen in eine umsetzbare Prioritätenfolge.
Auf Websites werden Datenschutzfragen besonders schnell sichtbar. Die eigentliche Schwierigkeit liegt aber häufig dahinter. Consent-Management, Drittanbietertools, Formularstrecken, Retargeting, Analysewerkzeuge, Einbindungen, Newsletter-Systeme oder Bewerbungswege greifen ineinander. Sie lassen sich nicht durch eine einzelne Datenschutzerklärung heilen.
Wo die Außenschnittstelle Druck erzeugt, lohnt sich häufig ein Blick auf Website, Tracking und Datenschutzerklärung. Dort wird die öffentlich sichtbare Verarbeitung mit der technischen und organisatorischen Realität zusammengeführt.
Datenpannen, Fehlversände, unberechtigte Zugriffe, kompromittierte Accounts oder verlorene Datenträger werden nicht erst durch den Vorfall selbst kritisch. Kritisch werden sie durch unklare Zuständigkeit, vorschnelle Kommunikation und unvollständige Sachverhaltsaufklärung. Wer hier unsauber reagiert, erzeugt oft neue Probleme in der Dokumentation und in der späteren Verteidigung.
In solchen Momenten verdichtet sich das Mandat regelmäßig in der Begleitung von Datenpannen. Meldepflicht, Benachrichtigung, Nachweissicherung und interne Steuerung müssen dann zeitgleich sauber geführt werden.
Schreiben der Datenschutzaufsicht und weitreichende Auskunftsverlangen wirken oft zunächst wie reine Formalfragen. In Wahrheit steuern sie die spätere Aktenlage und die Qualität der internen Abstimmung. Sie zeigen auch, ob ein Unternehmen seine eigene Datenrealität überhaupt vollständig erfassen kann. Gerade bei dezentralen Systemen oder unklaren Rollen wird das schnell anspruchsvoll.
Wo Verfahrensdruck im Vordergrund steht, gewinnt die Vertretung gegenüber der Datenschutzaufsichtsbehörde an Bedeutung. Alternativ zählt die vertiefte Begleitung einer Datenschutz-Auskunft, je nachdem, auf welcher Seite der Konflikt aktuell ausgelöst wurde.
Spätestens in einer streitigen Lage reicht übliche Compliance-Sprache nicht mehr aus. Dann zählen Sachverhalt, Belege, Dokumentation, Kausalität, Anspruchsgrundlagen und eine Linie, die prozessual durchhaltbar bleibt. Das betrifft nicht nur Artikel 82 DSGVO. Es betrifft auch Unterlassung, Auskunft, interne Fehleraufklärung und die Kommunikation mit mehreren Beteiligten zugleich.
Je nach Schwerpunkt verdichtet sich das Mandat häufig über Datenschutz-Schadensersatz oder über Privacy Litigation. Das hängt davon ab, ob konkrete Forderungsabwehr oder eine umfassendere Streitstrategie im Vordergrund steht.
Kurz gesagt
Sechs Lagen führen meist zu uns: unklare Strukturen, ungeprüfter Ist-Zustand, Website und Tracking, Datenpannen, Aufsicht und Auskunft sowie Streit um Ansprüche.
Typische Fälle aus unserer Datenschutzberatung
Die folgenden Konstellationen begegnen uns in der Beratung regelmäßig. Sie sind abstrahiert und vereinfacht. Jede Prüfung richtet sich nach Datenfluss, Rollen und Verfahrensstand im Einzelfall.
AuskunftUmfangreiches Auskunftsersuchen eines früheren Beschäftigten
- Ausgangslage
- Ein ausgeschiedener Mitarbeiter verlangt Auskunft und Kopien aller über ihn gespeicherten Daten. Parallel läuft ein arbeitsrechtlicher Streit.
- Entscheidende Schwierigkeit
- Die Antwort muss grundsätzlich binnen eines Monats erfolgen (Art. 12 Abs. 3 DSGVO). Die Daten liegen verteilt in E-Mail, HR-System und Fachanwendungen.
- Unsere Arbeit
- Wir legen Suchumfang und Ausnahmen fest, stimmen die Antwort mit der Streitstrategie ab und achten auf Rechte Dritter.
- Arbeitsergebnis
- Fristgerechte Auskunft mit Datenkopie, interne Suchdokumentation und abgestimmte Kommunikation.
Beispiel vereinfacht.
SchadensersatzForderung nach immateriellem Schadensersatz
- Ausgangslage
- Nach einem Datenleck fordern mehrere Kunden Schadensersatz nach Art. 82 DSGVO und drohen mit Klage.
- Entscheidende Schwierigkeit
- Nach dem EuGH genügt ein bloßer Verstoß nicht. Der Anspruchsteller muss Verstoß, Schaden und Kausalität darlegen. Eine Erheblichkeitsschwelle gibt es aber nicht.
- Unsere Arbeit
- Wir prüfen Vorfall, Dokumentation und die vorgetragenen Folgen für jeden Anspruchsteller. Danach entwickeln wir eine einheitliche Linie für Abwehr oder Vergleich.
- Arbeitsergebnis
- Stellungnahme an die Anspruchsteller, Argumentationslinie für mögliche Klagen und Hinweise zur Beweissicherung.
Beispiel vereinfacht.
Arbeitsprobe
Ein Mitarbeiter verschickt eine Tabelle mit Kundendaten an einen falschen Verteiler. Der Fehler fällt am nächsten Morgen auf. Die eigentliche Schwierigkeit: Zu klären ist, ob voraussichtlich ein Risiko für die Betroffenen besteht. Dann ist die Meldung an die Aufsichtsbehörde binnen 72 Stunden nach Bekanntwerden nötig (Art. 33 DSGVO). Wir klären den Sachverhalt, bewerten das Risiko und dokumentieren die Entscheidung. Wir prüfen auch, ob die Betroffenen nach Art. 34 DSGVO benachrichtigt werden müssen. Ergebnis unserer Arbeit: Risikobewertung, Meldung an die Behörde oder begründeter Verzicht darauf sowie ein Dokumentationsvermerk für das Unternehmen.
Die Konstellation ist anonymisiert und vereinfacht; sie beschreibt unsere Arbeitsweise, nicht den Ausgang eines bestimmten Verfahrens.
Typische Fälle sind eine Datenpanne mit 72-Stunden-Frist, ein Auskunftsersuchen mit Monatsfrist und Forderungen nach Art. 82 DSGVO.
Die juristischen Kernfragen unter der Oberfläche
Datenschutz wird meist dann teuer, wenn Grundfragen zu spät gestellt werden. Fast jede eskalierte Lage lässt sich auf wenige juristische Kernthemen zurückführen. Wer verarbeitet was, zu welchem Zweck, mit welcher Rolle, auf welcher Grundlage, in welcher Kette und mit welcher Dokumentation?
Die Unterscheidung zwischen Verantwortlichem, Auftragsverarbeiter und gemeinsamer Verantwortlichkeit ist keine theoretische Etikette. Sie entscheidet über Informationspflichten, Weisungsrechte, Vertragsarchitektur, Haftung und die spätere Verteidigungsfähigkeit. Gerade bei Plattformen, Software-as-a-Service-Modellen und komplexen Dienstleisterketten wird diese Rolle häufig zu großzügig oder zu simpel beschrieben.
Wo die Rollenfrage nicht sauber sitzt, wird ein präziser Vertrag zur Auftragsverarbeitung (AVV-Vertrag) häufig zum Schlüsseldokument. Er muss die Schnittstelle zwischen rechtlicher Verantwortung und realer Dienstleisterpraxis abbilden. Für Auftragsverarbeitungsverträge mit Dienstleistern und SaaS-Anbietern steht Ihnen außerdem unser interaktiver AVV-Check zur Verfügung.
Rechtsgrundlage, Zweckbindung, Speicherbegrenzung, Transparenz, Zugriff und Löschung müssen nicht nur juristisch vertretbar sein. Sie müssen auch intern auffindbar und handhabbar sein. Besonders problematisch wird es, wenn Fachbereiche, Tools und operative Routinen voneinander abweichen und keine belastbare Gesamtübersicht mehr besteht.
In solchen Lagen zeigt häufig erst ein gutes Verzeichnis von Verarbeitungstätigkeiten, ob das Unternehmen seine Datenverarbeitung wirklich kennt oder nur formal beschrieben hat.
Neuartige, sensible oder umfangreiche Verarbeitungen lassen sich nicht mit Standardsätzen absichern. Profiling, groß angelegte Auswertung, sensible Daten, umfassende Überwachung, Datenverarbeitung im Beschäftigtenkontext oder der Einsatz neuer Technologien können eine vertiefte Risikoanalyse erforderlich machen. Das gilt in vielen Fällen auch für personenbezogene Bezüge in künstlicher Intelligenz.
Wo der Eingriff tief reicht, schafft eine belastbar geführte Datenschutz-Folgenabschätzung die Grundlage dafür, Risiken, Gegenmaßnahmen und Verhältnismäßigkeit nachvollziehbar darzustellen.
Internationale Datenflüsse, Supportzugriffe aus Drittländern, globale Cloud-Strukturen, Marketingplattformen, Bewerbersysteme oder verteilte Entwicklungsumgebungen machen Datenschutz selten wegen eines einzigen Tools schwierig. Kritisch wird vielmehr die Gesamtarchitektur. Wer greift worauf zu, aus welchem Land, mit welchem Unterauftragnehmer und welcher Transparenz?
Gerade in solchen Konstellationen zahlt es sich aus, Website-Setup, Dienstleisterverträge, Transferlogik und organisatorische Nachweise nicht getrennt, sondern in einer Linie zu betrachten.
- Es wird mit Mustern gearbeitet, obwohl sich Produkt, Dienstleisterkette und Datenflüsse längst erheblich verändert haben.
- Auskunft, Behörde oder Incident Response werden beantwortet, bevor intern ein belastbarer Sachverhalt steht.
- Dokumente existieren zwar, beschreiben aber nicht die tatsächliche Verarbeitung.
- Datenschutz wird auf die öffentliche Website reduziert, obwohl Personal, interne Systeme, Vertrieb und Vertragssteuerung die größere Angriffsfläche bilden.
Vier Fragen tragen jedes Datenschutzmandat: Rolle, Rechtsgrundlage mit Nachweis, Risiko der Verarbeitung und das Zusammenspiel von Dienstleistern und Transfers.
Leistungen und Arbeitsergebnisse im Überblick
Welche Unterlagen wir prüfen, erstellen oder überarbeiten, legen wir passend zum Mandat fest. Die Tabelle zeigt typische Ergebnisse und die Seite mit weiteren Details.
| Leistung | Arbeitsergebnis | Mehr dazu |
|---|---|---|
| Ist-Zustand prüfenAudit | ein Prüfbericht mit Prioritätenliste zu Rechtsgrundlagen, Dienstleistern, Transfers und Organisation. | Datenschutz-Audit |
| Datenschutz aufbauenSet-up | Rollen, Prozesse und Kerndokumente für eine belastbare Datenschutzorganisation. | Datenschutz-Set-up |
| Dienstleister vertraglich einbindenAVV | ein geprüfter oder neu erstellter Vertrag zur Auftragsverarbeitung. | Vertrag zur Auftragsverarbeitung |
| Verarbeitungen dokumentierenVVT | ein Verzeichnis von Verarbeitungstätigkeiten, das die gelebte Praxis abbildet. | Verzeichnis von Verarbeitungstätigkeiten |
| Riskante Verarbeitung bewertenDSFA | eine dokumentierte Datenschutz-Folgenabschätzung mit Maßnahmen. | Datenschutz-Folgenabschätzung |
| Website und Tracking prüfenAußenwirkung | eine Prüfung von Consent, Tools und Datenschutzerklärung mit Änderungsliste. | Website, Tracking und Datenschutzerklärung |
| Datenpanne bearbeitenVorfall | Risikobewertung, Meldung und Benachrichtigung sowie eine saubere Dokumentation. | Hilfe bei Datenpannen |
| Behördenverfahren führenAufsicht | Stellungnahmen gegenüber der Aufsichtsbehörde mit geordnetem Sachverhalt. | Vertretung gegenüber der Aufsichtsbehörde |
| Ansprüche abwehren oder durchsetzenStreit | eine Strategie für Auskunft, Schadensersatz und Gerichtsverfahren. | Datenschutz-Schadensersatz · Privacy Litigation |
Kurz gesagt
Für jedes Anliegen gibt es ein klares Arbeitsergebnis. Der Link unter „Mehr dazu“ führt jeweils zu Details und zum passenden Leistungspaket.
Datenpanne oder Behördenschreiben?
Wir sichern Fristen und ordnen den Sachverhalt.
Wo Datenschutz in andere Regime übergeht
Digitale Mandate liegen selten sauber in nur einem Rechtsgebiet. Umso wichtiger ist eine klare Schwerpunktsetzung. Manchmal prägen eigentlich Vertragslogik, Datenzugang, Sicherheitsarchitektur oder Regulierung von künstlicher Intelligenz den Fall. Wer dort Datenschutz zum Leitthema macht, verliert Zeit und arbeitet nicht am eigentlichen Risiko.
Hängt das Mandat vor allem an Softwareverträgen, Leistungsänderungen, Projektsteuerung, Haftung, Lizenzfragen oder Exit-Szenarien? Dann verschiebt sich der Schwerpunkt häufig in das Informationstechnologierecht. Datenschutz bleibt ein entscheidender Teil der Vertrags- und Implementierungsarchitektur, ist aber nicht zwangsläufig das tragende Regime.
Sobald wirtschaftlicher Datenzugang, Datennutzung, Interoperabilität, Portabilität, Cloud-Wechsel oder Pflichten aus dem Data Act das Mandat maßgeblich bestimmen, wird Datenrecht häufig zur präziseren Perspektive. Datenschutzrecht bleibt dort unverzichtbar, wenn personenbezogene Daten betroffen sind. Es beantwortet aber nicht jede Datenfrage vollständig.
Manche Projekte dominieren Anbieter- oder Betreiberpflichten, Klassifizierung, Transparenzanforderungen, menschliche Aufsicht, technische Dokumentation oder Governance. Maßstab ist dann die Künstliche-Intelligenz-Verordnung der Europäischen Union (KI-Verordnung / AI Act). In diesen Fällen tragen KI-Recht und die operative Umsetzung des AI Act häufig die zentrale Struktur. Datenschutzrecht bleibt für Trainingsdaten, personenbeziehbare Modelle, Betroffenenrechte und Rechenschaftspflichten von erheblicher Bedeutung.
Ein Sicherheitsvorfall ist nicht automatisch eine meldepflichtige Verletzung des Schutzes personenbezogener Daten. Umgekehrt kann ein Datenschutzvorfall technische, organisatorische und haftungsnahe Sicherheitsfragen auslösen, die deutlich über personenbezogene Daten hinausreichen. Wenn Incident Response, Sicherheitsorganisation, Lieferkette, Pflichten aus der NIS-2-Richtlinie oder Governance dominieren, wird die Schnittstelle zu Cybersecurity und IT-Compliance zentral.
Plattformmodellen, Software-as-a-Service-Strukturen, E-Commerce-Setups, international ausgerollten Tool-Landschaften und personalintensiven Unternehmen. Hinzu kommen datengetriebener Vertrieb, Due-Diligence-Prozesse, Investorenanforderungen und Produkte mit enger Schnittstelle zu künstlicher Intelligenz. Dort entscheidet selten nur ein einzelner Pflichtpunkt. Meist zählt die gesamte Daten- und Entscheidungsarchitektur.
IT-Recht, Datenrecht, KI-Recht und Cybersecurity grenzen eng an. Wir legen fest, welches Regime den Fall trägt, und denken Datenschutz dort mit.
Wie aus einer Rechtsfrage eine belastbare Lösung wird
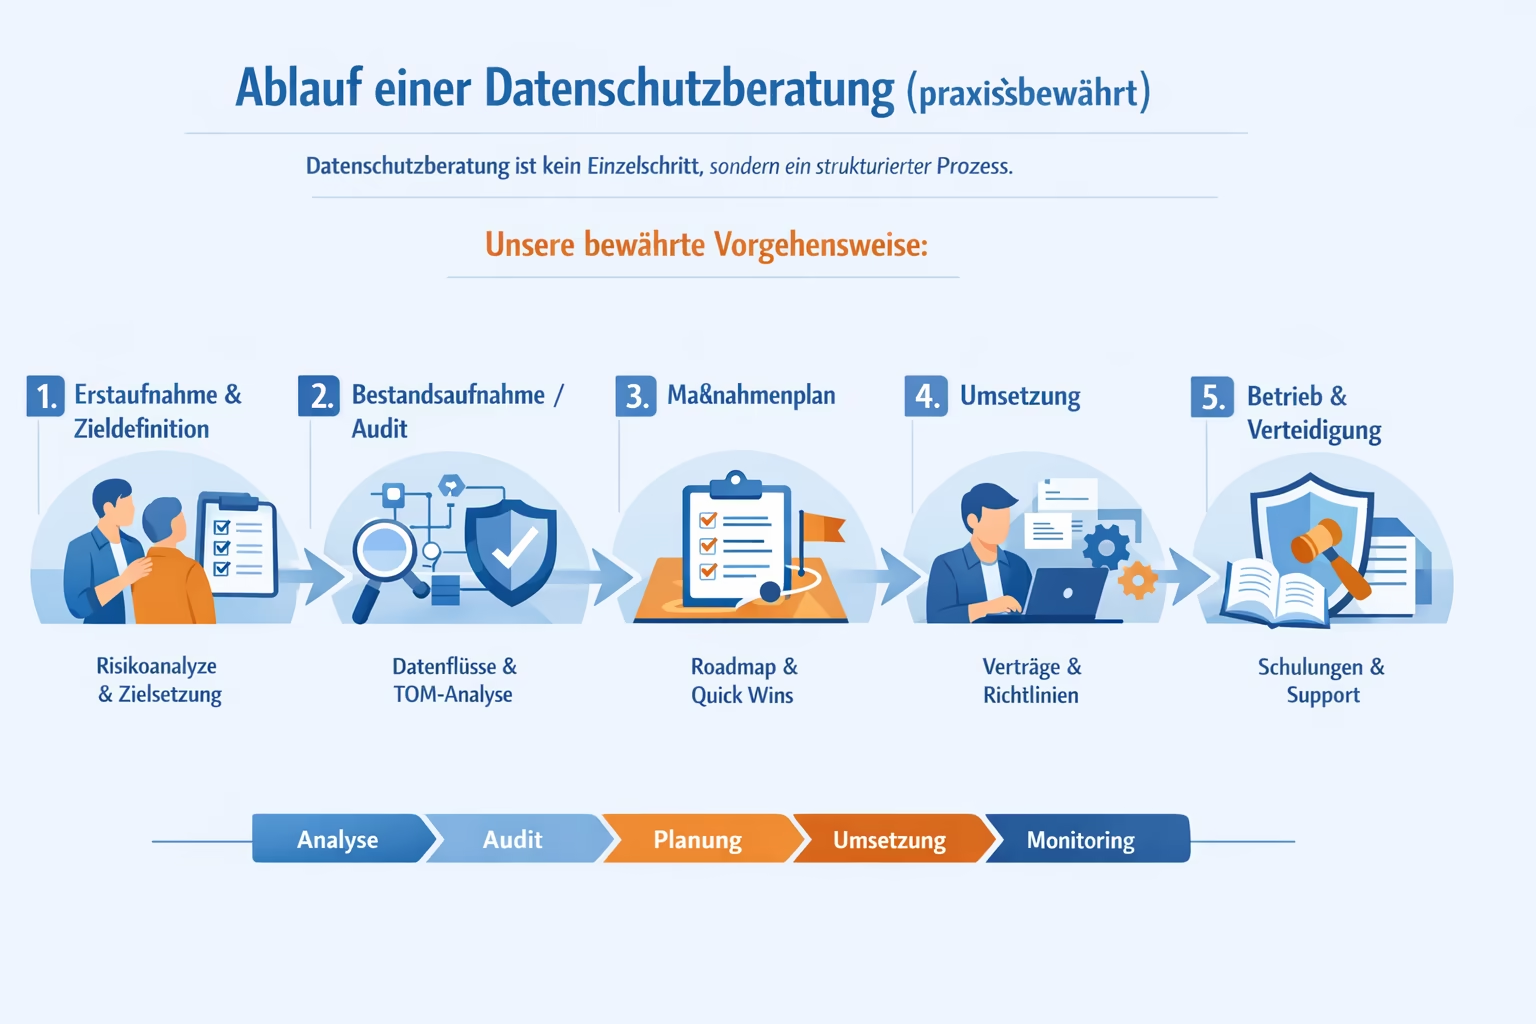
Belastbare Datenschutzarbeit beginnt mit Klarheit. Unternehmen brauchen kein juristisches Rauschen, sondern eine nachvollziehbare Reihenfolge. Wir legen den Sachverhalt frei, bestimmen Rollen und Pflichten, setzen Prioritäten, synchronisieren die Dokumentation und denken jede spätere Kommunikation bereits mit.
Zuerst wird die tatsächliche Verarbeitung offengelegt: betroffene Personengruppen, Datenkategorien, Systeme, Dienstleister, Länderbezug, Zugriffspfade, technische Realität und wirtschaftlicher Zweck. Ohne diese Grundlage geraten selbst formal saubere Antworten schnell in Schieflage.
Dann folgt die rechtliche Einordnung. Es geht um Rollen, Rechtsgrundlagen, Informationspflichten, Speicherlogik, Löschung, internationale Übermittlungen, besondere Risiken und Dokumentation. Hinzu kommt die Frage, welche Unterlagen und Maßnahmen im konkreten Fall tatsächlich tragen müssen.
Im dritten Schritt wird priorisiert. Nicht jede Baustelle hat dieselbe Dringlichkeit. Häufig ist es wirtschaftlich sinnvoller, zuerst die Punkte zu schließen, die Haftung, Fristen, Behördenkontakt, Vertragsabschluss, Enterprise-Prüfung oder prozessuale Angriffsflächen am stärksten beeinflussen.
Zum Schluss geht es um Nachweis und Kommunikation. Ein gutes Datenschutzkonzept muss nicht nur intern funktionieren. Es muss auch in Stellungnahmen, Betroffenenantworten, Vertragsverhandlungen oder gerichtlichen Auseinandersetzungen konsistent bleiben.
Wenn Datenschutz als laufende Unternehmensfunktion aufgestellt werden soll, greifen eine ausgelagerte Rechtsabteilung oder ein externer Datenschutzbeauftragter häufig wirtschaftlich sinnvoll ineinander.
Wir legen die Verarbeitung offen, ordnen sie rechtlich ein, priorisieren die Baustellen und sorgen für Nachweise, die nach außen konsistent bleiben.
Begriffe im Datenschutzrecht kurz erklärt
- Verantwortlicher
- Stelle, die allein oder gemeinsam mit anderen über Zwecke und Mittel der Verarbeitung entscheidet (Art. 4 Nr. 7 DSGVO).
- Auftragsverarbeiter
- Dienstleister, der personenbezogene Daten im Auftrag und nach Weisung des Verantwortlichen verarbeitet. Erforderlich ist ein Vertrag nach Art. 28 DSGVO.
- Gemeinsame Verantwortlichkeit
- Zwei oder mehr Stellen legen Zwecke und Mittel gemeinsam fest. Sie müssen ihre Pflichten in einer Vereinbarung regeln (Art. 26 DSGVO).
- Verzeichnis von Verarbeitungstätigkeiten
- Übersicht über alle Verarbeitungen mit Zweck, Datenkategorien, Empfängern und Löschfristen (Art. 30 DSGVO).
- Datenschutz-Folgenabschätzung
- Vorab-Prüfung von Verarbeitungen mit voraussichtlich hohem Risiko für die Betroffenen (Art. 35 DSGVO).
- Datenpanne
- Verletzung des Schutzes personenbezogener Daten (Art. 4 Nr. 12 DSGVO). Bei Risiko ist sie binnen 72 Stunden der Aufsichtsbehörde zu melden (Art. 33 DSGVO).
- Drittlandübermittlung
- Übermittlung personenbezogener Daten in Staaten außerhalb des EWR. Sie ist nur unter den Voraussetzungen der Art. 44 ff. DSGVO zulässig.
- Endgerätezugriff
- Speichern oder Auslesen von Informationen auf Endgeräten, etwa durch Cookies. Grundsätzlich ist eine Einwilligung nötig (§ 25 TDDDG).
Die Erläuterungen sind vereinfacht. Maßgeblich sind Gesetzestext, Leitlinien und Rechtsprechung im Einzelfall.
Normen, Leitlinien und Behördenmaßstäbe
Datenschutzrecht im Unternehmen entscheidet sich nicht an Schlagworten, sondern an Normen, Leitlinien und einer Rechtsprechung, die sich laufend fortentwickelt. Wer intern verantwortlich zeichnet oder nach außen Stellung nehmen muss, sollte mit den Quellen arbeiten, auf die Aufsichtsbehörden und Gerichte tatsächlich abstellen.
Die Datenschutz-Grundverordnung bildet den Kern der europäischen Datenschutzordnung. Für Unternehmen sind insbesondere Rechtsgrundlagen, Transparenz, Betroffenenrechte, Auftragsverarbeitung und internationale Übermittlungen maßgeblich. Ebenso zählen Datenschutzverletzungen, Datenschutz-Folgenabschätzungen und Schadensersatz. Ob ein Vorhaben eine Datenschutz-Folgenabschätzung auslöst, lässt sich mit dem DSFA-Erstcheck vorab eingrenzen.
Das Bundesdatenschutzgesetz (BDSG) ergänzt die Datenschutz-Grundverordnung im deutschen Recht. In Unternehmensmandaten spielt es unter anderem im Beschäftigtenkontext, bei Verfahrensfragen und bei einzelnen nationalen Besonderheiten eine erhebliche Rolle.
Das Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG) wird besonders bei Cookies, Tracking, ähnlichen Technologien und dem Zugriff auf Endgeräte relevant. Für Website-, App- und Marketingkonstellationen reicht der Blick auf die Datenschutz-Grundverordnung allein deshalb oft nicht aus.
Die Leitlinien des Europäischen Datenschutzausschusses helfen bei der Einordnung, ob ein Sicherheitsereignis eine meldepflichtige Verletzung des Schutzes personenbezogener Daten darstellt. Sie zeigen auch, ob eine Benachrichtigung erforderlich wird und wie die Risikologik aufgebaut sein sollte.
Die Hinweise der Bundesbeauftragten für den Datenschutz und die Informationsfreiheit sind besonders wertvoll, wenn eine risikoreiche Verarbeitung untersucht werden muss. Das betrifft Eingriffsintensität, Vorabprüfung und methodische Dokumentation.
Im Unternehmensalltag tragen häufig dieselben Dokumente immer wieder: Verzeichnis von Verarbeitungstätigkeiten, Vertrag zur Auftragsverarbeitung, Datenschutzhinweise, Lösch- und Berechtigungskonzepte und die Dokumentation technischer und organisatorischer Maßnahmen. Hinzu kommen Vorfallsprotokolle und bei erhöhtem Risiko eine Datenschutz-Folgenabschätzung. Nicht ihre bloße Existenz, sondern ihre Übereinstimmung mit der gelebten Verarbeitung entscheidet über ihren Wert.
DSGVO, BDSG und TDDDG bilden den Rahmen. Leitlinien von EDSA und BfDI zeigen, wie Behörden prüfen.
Normen, Fristen und Rechtsprechung im Datenschutzrecht
Die folgende Tabelle bündelt die Vorschriften, die in Unternehmensmandaten am häufigsten tragen. Die Links führen zum amtlichen Text.
| Norm | Inhalt | Bedeutung in der Praxis |
|---|---|---|
| Art. 5 DSGVO (öffnet in neuem Tab) | Grundsätze der Verarbeitung | Zweckbindung, Datenminimierung, Speicherbegrenzung und Rechenschaftspflicht. |
| Art. 6 DSGVO (öffnet in neuem Tab) | Rechtmäßigkeit der Verarbeitung | Jede Verarbeitung braucht eine Rechtsgrundlage. |
| Art. 12, 15 DSGVO (öffnet in neuem Tab) | Auskunftsrecht und Frist | Antwort grundsätzlich binnen eines Monats, Verlängerung um zwei Monate möglich. |
| Art. 26, 28 DSGVO (öffnet in neuem Tab) | Gemeinsame Verantwortlichkeit und Auftragsverarbeitung | Vertragliche Regelung der Rollen und Pflichten. |
| Art. 30 DSGVO (öffnet in neuem Tab) | Verzeichnis von Verarbeitungstätigkeiten | Zentrales Nachweisdokument gegenüber der Aufsicht. |
| Art. 33, 34 DSGVO (öffnet in neuem Tab) | Meldung und Benachrichtigung bei Datenpannen | Meldung binnen 72 Stunden, wenn ein Risiko für Betroffene besteht. |
| Art. 35 DSGVO (öffnet in neuem Tab) | Datenschutz-Folgenabschätzung | Pflicht bei voraussichtlich hohem Risiko. |
| Art. 44 ff. DSGVO (öffnet in neuem Tab) | Übermittlung in Drittländer | Angemessenheitsbeschluss, Standardvertragsklauseln oder andere geeignete Schutzmaßnahmen. |
| Art. 82, 83 DSGVO (öffnet in neuem Tab) | Schadensersatz und Geldbußen | Haftung gegenüber Betroffenen und Bußgelder der Aufsicht. |
| § 38 BDSG (öffnet in neuem Tab) | Benennung eines Datenschutzbeauftragten | Pflicht in der Regel ab 20 Personen, die ständig mit automatisierter Verarbeitung befasst sind. |
| § 25 TDDDG (öffnet in neuem Tab) | Schutz der Privatsphäre bei Endeinrichtungen | Einwilligung für Cookies und Tracking, soweit keine Ausnahme greift. |
| EuGH, Urteil vom 04.05.2023 – C-300/21 (öffnet in neuem Tab) | Schadensersatz nach Art. 82 DSGVO | Verstoß allein genügt nicht. Nötig sind Verstoß, Schaden und Kausalität, eine Erheblichkeitsschwelle gibt es nicht. |
Wichtige Fristen sind 72 Stunden für die Meldung einer Datenpanne und ein Monat für die Auskunft. Schadensersatz setzt nach dem EuGH einen nachgewiesenen Schaden voraus.
Datenschutz neu aufstellen?
Wir beginnen mit einer belastbaren Bestandsaufnahme.
FAQ zum Datenschutzrecht für Unternehmen
Diese Antworten geben eine belastbare Erstorientierung. Welche Linie im konkreten Mandat trägt, hängt dennoch von Datenfluss, Rollenverteilung, Verfahrensstand, technischer Realität und Dokumentationsqualität ab.
Wann trägt Datenschutzrecht das Mandat und wann verschiebt sich der Schwerpunkt in ein anderes Fachgebiet?
Datenschutzrecht trägt das Mandat vor allem dann, wenn personenbezogene Daten, Rechtsgrundlagen, Transparenzpflichten, Betroffenenrechte oder internationale Übermittlungen den Kern bilden. Dasselbe gilt für Datenpannen, Behördenkommunikation oder Schadensersatz. Geht es primär um Softwareverträge, Projektlogik, Leistungsstörungen und Rechteketten, rückt häufig das Informationstechnologierecht in den Vordergrund. Bei wirtschaftlichem Datenzugang, Datennutzung und Data-Act-Fragen ist oft Datenrecht präziser. Wenn Anbieter-, Betreiber- oder Transparenzpflichten aus der Künstliche-Intelligenz-Verordnung der Europäischen Union überwiegen, tragen eher KI-Recht und die operative Linie zum AI Act. ITMR Rechtsanwälte ordnet Ihren Fall zu Beginn dem passenden Schwerpunkt zu.
Reicht eine Datenschutzerklärung aus, wenn das Unternehmen nach außen sauber wirken will?
Nein. Eine Datenschutzerklärung kann Transparenz herstellen. Sie ersetzt aber weder eine tragfähige Rechtsgrundlage noch korrekte Rollen, belastbare Verträge, saubere Datenflüsse, Löschlogik, Auskunftsfähigkeit oder Vorfallssteuerung. In vielen Unternehmen wirkt die Erklärung nach außen geordnet, während intern weder Zuständigkeiten noch Verarbeitungen wirklich konsistent dokumentiert sind. Deshalb greift bei außenwirksamen Digitalprojekten die vertiefte Prüfung von Website, Tracking und Datenschutzerklärung häufig erst dann richtig, wenn auch die dahinterliegenden Prozesse mitbetrachtet werden. ITMR Rechtsanwälte prüft deshalb Erklärung und Prozesse gemeinsam.
Muss jede Datenpanne innerhalb von 72 Stunden gemeldet werden?
Nein. Nicht jedes Sicherheitsereignis ist automatisch eine meldepflichtige Verletzung des Schutzes personenbezogener Daten. Maßgeblich ist, ob voraussichtlich ein Risiko für die Rechte und Freiheiten natürlicher Personen besteht. Jeder Vorfall muss jedoch zeitnah erfasst, untersucht, rechtlich eingeordnet und dokumentiert werden. Ist die Lage unübersichtlich oder wurde bereits extern kommuniziert, wird die Fristenfrage schnell mit Governance, Technik und Haftung verknüpft. Dann ist eine strukturierte Bearbeitung der Datenpanne häufig der sachgerechte erste Schritt. ITMR Rechtsanwälte unterstützt Sie bei der Risikobewertung und der Meldung.
Führt jeder Datenschutzverstoß automatisch zu Schadensersatz?
Nein. Artikel 82 der Datenschutz-Grundverordnung eröffnet einen Schadensersatzanspruch, aber nicht jede Pflichtverletzung führt automatisch zu einem ersatzfähigen Schaden. Der EuGH hat 2023 klargestellt, dass der bloße Verstoß nicht genügt (C-300/21). In der Praxis sind Verstoß, Kausalität, Darlegung des immateriellen oder materiellen Schadens und die aktuelle Rechtsprechung ausschlaggebend. Besonders relevant werden solche Fragen bei Fehlversand, Datenleaks, unzulässiger Offenlegung, rechtswidriger Weiterverarbeitung oder problematischer Betroffenenkommunikation. Wo Anspruch und Abwehr die Linie bestimmen, verdichtet sich das Thema über Datenschutz-Schadensersatz und prozessnäher über Privacy Litigation. ITMR Rechtsanwälte vertritt Unternehmen bei der Abwehr solcher Forderungen.
Wann reicht der externe Datenschutzbeauftragte aus und wann sollte anwaltliche Vertretung hinzukommen?
Ein externer Datenschutzbeauftragter kann Überwachung, Beratung, Schulung und strukturelle Begleitung übernehmen. Manchmal kommen aber Behördenverfahren, internationale Transfers, streitige Auskunft, anspruchsnahe Vorfälle, Vertragskonflikte, Fristendruck oder gerichtliche Auseinandersetzungen hinzu. Dann entsteht ein zusätzlicher Bedarf an anwaltlicher Bewertung und Vertretung. In solchen Lagen ergänzen sich die Funktionen häufig. Der externe Datenschutzbeauftragte stützt die laufende Organisation, während die anwaltliche Begleitung den Konflikt oder die Eskalation rechtlich führt. ITMR Rechtsanwälte bietet beide Funktionen aus einer Hand.
Rechtsanwälte bei ITMR für Datenschutzrecht
Datenschutzmandate verlangen juristische Präzision, technische Einordnung, Vertragsverständnis und ein belastbares Gespür für Verfahren. Ausschlaggebend sind deshalb nicht Schlagworte, sondern Fachanwaltschaften, Zusatzqualifikationen und die Fähigkeit, Datenschutz mit Unternehmensrealität zusammenzuführen.
- Certified Information Privacy Professional/Europe (CIPP/E)
- Certified Information Privacy Manager (CIPM)
- Externer Datenschutzbeauftragter [TÜV]
- Datenschutzbeauftragter [TÜV]
- Datenschutzauditor [TÜV]
- IT-Compliance Manager [TÜV]
- Externer Datenschutzbeauftragter
- Datenschutzbeauftragter [TÜV]
- E-Commerce-Manager [IHK]
- forensische und verfahrensnahe Erfahrung
- besonders stark in wirtschaftlich geprägten Konfliktlagen
- Ext. Datenschutzbeauftragter
- Tätigkeitsschwerpunkt Datenschutzrecht, Datenrecht und Privacy Litigation
- nahe an operativer Datenschutzpraxis und streitnaher Umsetzung
- besonders relevant bei Betroffenenrechten und dokumentationsnahen Konflikten
Unternehmensnahe Datenschutzmandate verlangen oft mehr als die reine Kenntnis einzelner Normen. Erforderlich sind regelmäßig Fachanwaltschaft im Informationstechnologierecht, vertiefte Datenschutzqualifikation und Erfahrung mit Dienstleister- und Vertragsarchitekturen. Hinzu kommt die Fähigkeit, behördliche und prozessuale Dynamiken früh mitzudenken. Genau dort entfalten belastbare Zusatzqualifikationen ihren praktischen Wert.
Datenschutzmandate betreuen bei uns zwei Fachanwälte für IT-Recht mit Datenschutzzertifizierungen und ein auf Datenschutz spezialisierter Rechtsanwalt.
Wenn jetzt eine konkrete Entscheidung ansteht
Je klarer die Ausgangslage beschrieben wird, desto schneller lässt sich die rechtlich und wirtschaftlich tragfähige Linie entwickeln. Typischerweise verdichtet sich ein Mandat in einer der folgenden Situationen.
Datenschutz ist manchmal über Jahre mitgewachsen, ohne dass Zuständigkeiten, Unterlagen und Freigabelogik sauber zusammenlaufen. Dann hilft selten eine punktuelle Korrektur. Häufig trägt erst die Kombination aus Datenschutz-Audit, Datenschutz-Set-up, Vertrag zur Auftragsverarbeitung und Verzeichnis von Verarbeitungstätigkeiten die nötige Stabilisierung.
Vielleicht hat eine Datenschutzaufsichtsbehörde angefragt, eine Auskunft muss beantwortet werden oder ein Vorfall eskaliert bereits intern. Dann zählt nicht die längste Stellungnahme, sondern ein sauber geführter Sachverhalt. In dieser Lage greifen häufig Behördenvertretung, Auskunftsbearbeitung und Vorfallsbegleitung ineinander.
Wo Datenschutz nicht mehr nur organisiert, sondern verteidigt werden muss, verschiebt sich der Fokus. Dann zählen Belege, Darlegung, Kausalität, Kommunikationsdisziplin und eine prozessfeste Linie. Genau in dieser Situation verdichten sich Mandate häufig über Datenschutz-Schadensersatz oder das gerichtsnähere Feld der Privacy Litigation.
Datenschutz wird im Unternehmen selten in dem Moment kritisch, in dem eine Norm gelesen wird. Kritisch wird er dort, wo eine Entscheidung unter Zeitdruck, mit wirtschaftlicher Tragweite oder gegenüber Dritten vertreten werden muss. Wer diese Linie früh sauber aufsetzt, gewinnt nicht nur rechtliche Sicherheit. Er gewinnt auch Handlungsfähigkeit in Produkt, Personal, Vertrieb, Technologie und Konfliktlage.
ITMR Rechtsanwälte PartGmbB · Düsseldorf · Datenschutzrecht Anwalt: DSGVO-Beratung Behördenvertretung.
Rechtsstand: 23.10.2026. Geprüft am 23.10.2026. Die Darstellung gibt eine erste Orientierung und ersetzt keine Prüfung des konkreten Datenflusses und Verfahrens.
Zuständiger Rechtsanwalt für Datenschutzrecht bei ITMR
Jean Paul P. Bohne, LL.M., MM
Rechtsanwalt | Partner | Wirtschaftsmediator
- Fachanwalt für Urheber- und Medienrecht
- Fachanwalt für IT-Recht
- AI Officer | KI-Beauftragter [DEKRA]
- Certified Information Privacy Professional/Europe [CIPP/E]
- Cert. Information Privacy Manager [CIPM]
- Externer Datenschutzbeauftragter [TÜV]
- Datenschutzbeauftragter [TÜV]
- Datenschutzauditor [TÜV]
- IT-Compliance Manager [TÜV]
Experte Datenschutzrecht bei ITMR
T: +49 211 737547-70
E: bohne@itmr-legal.de
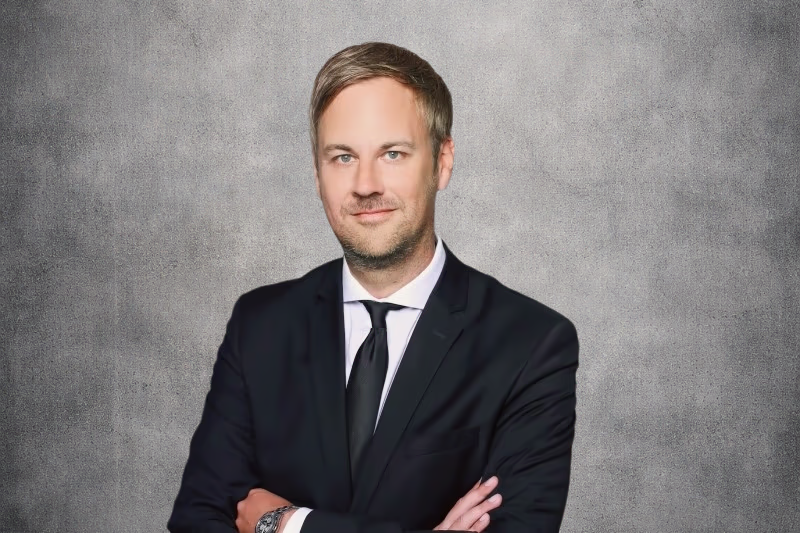
Andreas Buchholz
Rechtsanwalt | Partner
- Fachanwalt für IT-Recht
- Externer Datenschutzbeauftragter
- Datenschutzbeauftragter [TÜV]
- E-Commerce-Manager [IHK]
Experte Datenschutzrecht bei ITMR
T: +49 211 737547-70
E: buchholz@itmr-legal.de
Dominik Skornia
Rechtsanwalt | in Anstellung
- AI-Privacy-Expert (GDDcert. EU)
Experte Datenschutzrecht bei ITMR
T: +49 211 737547-70
E: skornia@itmr-legal.de
Aktuelles & Fachartikel
Bleiben Sie auf dem Laufenden mit unseren aktuellen Artikeln und Fachinformationen

Datenschutz-Pannen-Atlas
Interaktive Auswertung öffentlich berichteter Kennzahlen zu Datenschutzbeschwerden, Datenpannenmeldungen, Aufsichtsdynamik und Quellenlage in allen 16 Bundesländern. Nicht belegte Vergleichswerte bleiben sichtbar als „k. A.“ markiert und werden nicht künstlich hochgerechnet.
Dieser Modus sortiert die Bundesländer nach bekannten Beschwerdezahlen. Fehlt ein aktueller, einheitlich belegter Vergleichswert, erscheint „k. A.“ und der Knoten wird zurückgenommen dargestellt.
Statische Auswertung
Was zeigt der Datenschutz-Pannen-Atlas?
Der Datenschutz-Pannen-Atlas ordnet öffentlich berichtete Kennzahlen zu Datenschutzbeschwerden, Datenpannenmeldungen und Aufsichtspraxis in deutschen Bundesländern ein. Die Darstellung trennt belegte Werte, nicht verfügbare Vergleichswerte und redaktionelle Quellenlage.
Für die rechtliche Praxis ist die Auswertung relevant, weil Beschwerden, Datenpannen und behördliche Verfahren typische Auslöser für DSGVO-Risiken sind: Auskunftsansprüche, Löschungsansprüche, Videoüberwachung, Fehlversand, offene E-Mail-Verteiler, Hacking, Schadsoftware und Meldepflichten nach Datenschutzverletzungen.
- Im Modus „Beschwerden“ führt Nordrhein-Westfalen mit 12.592 Datenschutzbeschwerden im Jahr 2025.
- Im Modus „Datenpannen“ führt Baden-Württemberg mit 4.059 öffentlich berichteten Datenpannenmeldungen.
- Im Modus „Dynamik“ wird der prozentuale Anstieg gegenüber dem genannten Vorwert ausgewertet; Baden-Württemberg weist hier den stärksten hinterlegten Anstieg aus.
- Die „Quellenlage“ ist eine redaktionelle Transparenzbewertung und kein amtlicher Messwert.
Datengrundlage als HTML-Tabelle anzeigen
| Bundesland | Beschwerden | Datenpannen | Dynamik | Quellenlage | Quelle/Status |
|---|---|---|---|---|---|
| Nordrhein-Westfalen | 12.592 | k. A. | +67,0 % | 100/100 redaktionell | LDI NRW 2025 |
| Baden-Württemberg | 7.673 | 4.059 | +90,2 % | 100/100 redaktionell | Öffentlich berichtete Aufsichtszahlen 2025 |
| Schleswig-Holstein | 2.276 | k. A. | +40,0 % | 80/100 redaktionell | Öffentlich berichtete Aufsichtszahlen 2025 |
| Sachsen | mehr als 1.600 | 1.058 | +29,0 % | 90/100 redaktionell | Öffentlich berichtete Aufsichtszahlen 2025 |
| Rheinland-Pfalz | 1.111 | k. A. | k. A. | 70/100 redaktionell | Beschwerde-Höchststand 2024 |
| Saarland | 783 | k. A. | +39,0 % | 80/100 redaktionell | Öffentlich berichtete Aufsichtszahlen 2025 |
| Bayern | k. A. | k. A. | k. A. | 20/100 redaktionell | Noch nicht hinterlegt |
| Berlin | k. A. | k. A. | k. A. | 20/100 redaktionell | Noch nicht hinterlegt |
| Brandenburg | k. A. | k. A. | k. A. | 20/100 redaktionell | Noch nicht hinterlegt |
| Bremen | k. A. | k. A. | k. A. | 20/100 redaktionell | Noch nicht hinterlegt |
| Hamburg | k. A. | k. A. | k. A. | 20/100 redaktionell | Noch nicht hinterlegt |
| Hessen | k. A. | k. A. | k. A. | 20/100 redaktionell | Noch nicht hinterlegt |
| Mecklenburg-Vorpommern | k. A. | k. A. | k. A. | 20/100 redaktionell | Noch nicht hinterlegt |
| Niedersachsen | k. A. | k. A. | k. A. | 20/100 redaktionell | Noch nicht hinterlegt |
| Sachsen-Anhalt | k. A. | k. A. | k. A. | 20/100 redaktionell | Noch nicht hinterlegt |
| Thüringen | k. A. | k. A. | k. A. | 20/100 redaktionell | Noch nicht hinterlegt |